 Nova-Gamma
تحصين راوترات MikroTik الرئيسية: شنو نسوي فعلاً
راوتر كور واحد سجّل 12,242 محاولة دخول وفحص خلال 14 يوم. هذي القائمة اللي نطبّقها على كل راوتر رئيسي نستلمه.
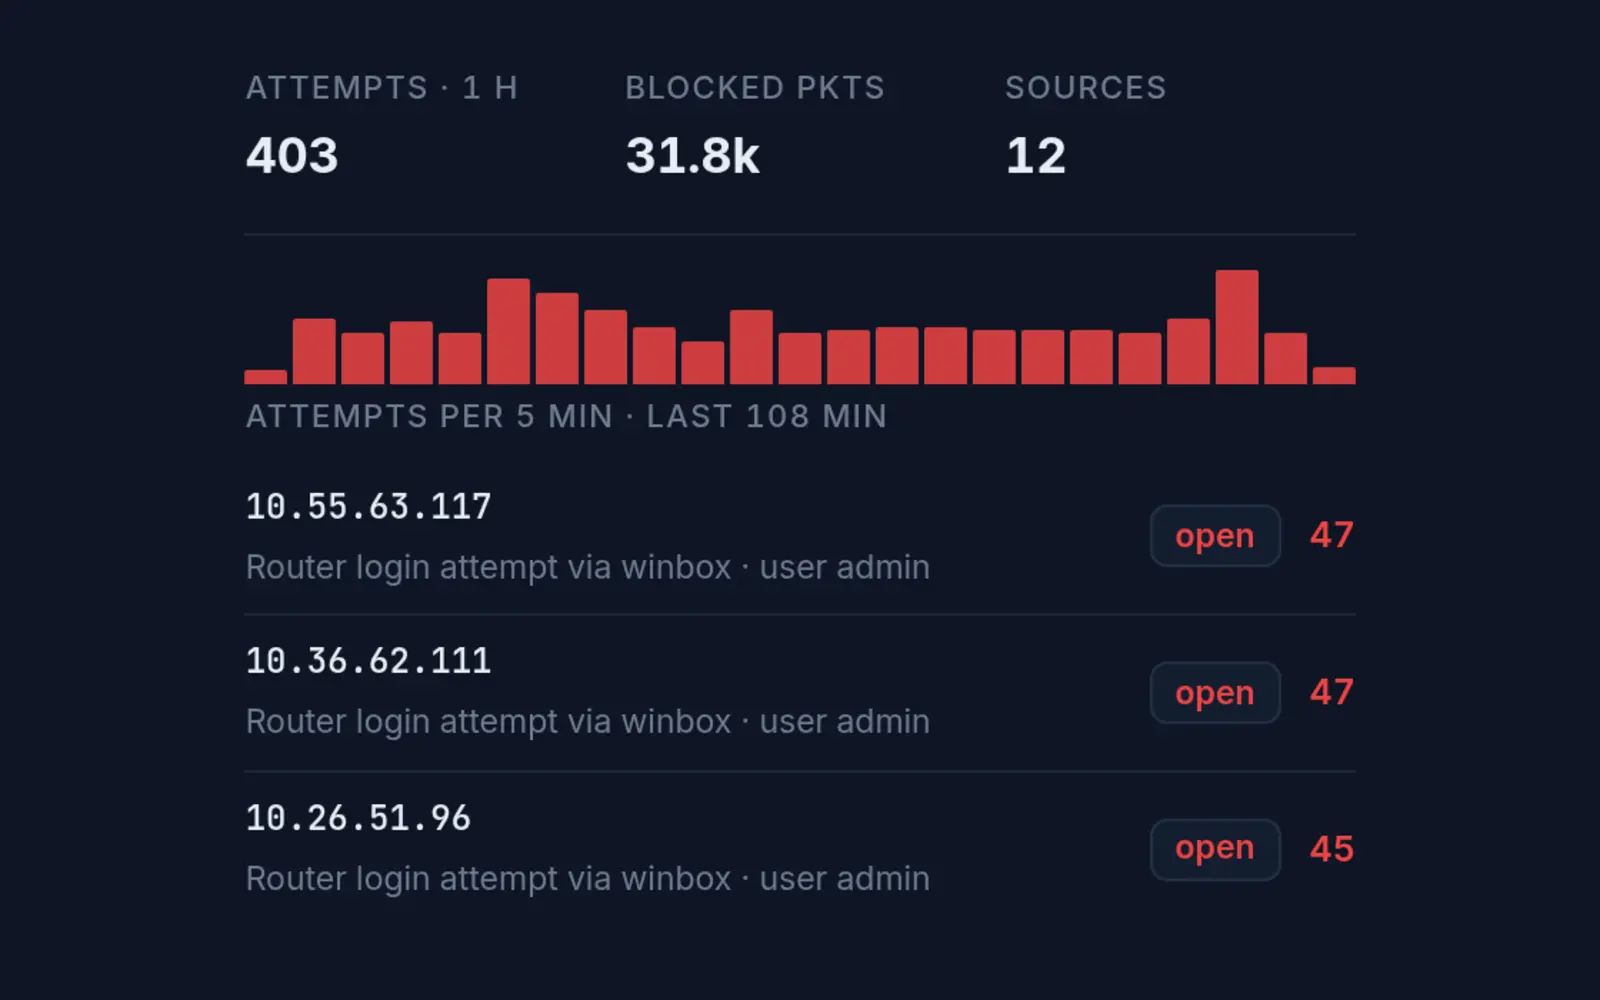
الأرقام أول
من ربطنا syslog راوتر كور واحد بنظام المراقبة، سجّلنا 12,242 محاولة دخول وفحص بورتات خلال 14 يوم بس. هذا مو هجوم موجّه، هذا الإنترنت العادي: سكربتات تلف على كل عنوان عام وتجرّب كلمات مرور وخدمات مفتوحة. أي راوتر عنده عنوان عام راح يشوف نفس الشي، فالسؤال مو «هل راح يجرّبون؟» بل «شنو يلگون من يجرّبون؟».
1. الإدارة من عناوين معتمدة بس
أول قاعدة: خدمات الإدارة (SSH وWinBox والويب) ما تنفتح إلا لقائمة عناوين معتمدة: شبكة الإدارة الداخلية، عنوان سيرفر المراقبة، وعنوان VPN الفريق. كل شي غيرها ينرفض بقاعدة واضحة بالجدار الناري، وبنفس الوقت نحدد العناوين المسموحة بإعدادات الخدمة نفسها. طبقتين أحسن من طبقة.
2. حظر تلقائي للتخمين والفحص
نضيف قواعد تكشف محاولات الدخول المتكررة الفاشلة وفحص البورتات، وتحط المصدر بقائمة سوداء لمدة 24 ساعة. أي حزمة من عنوان بالقائمة تنرمى قبل ما توصل لأي خدمة. هذا يقلل الضجيج بالسجلات ويخلي الراوتر ما يصرف معالج على ناس ما عندهم شغل بيه.
- مراحل كشف للتخمين: عدد محاولات بفترة قصيرة ينقل المصدر من مرحلة لمرحلة لحد الحظر.
- كشف فحص البورتات بالاعتماد على عدد البورتات المختلفة اللي يطرقها المصدر.
- مدة الحظر 24 ساعة: كافية توقف السكربت، وما تخلي القائمة تكبر للأبد.
3. طفّي كل خدمة ما تحتاجها
كل خدمة شغالة باب. على الراوترات الرئيسية نطفّي Telnet وFTP، والـAPI بدون TLS، وWinBox من جهة الـWAN، وأي خدمة ويب ما نستخدمها. إذا نظام خارجي يحتاج API، نشغّل النسخة المشفّرة ونحصرها بعنوان ذاك النظام بس. ونطفّي خدمات الاكتشاف مثل MAC server وneighbor discovery على المنافذ المطلّة على الإنترنت.
4. راجع المستخدمين بانتظام
بمراجعة دورية لگينا مرة مستخدم أدمن على راوتر رئيسي ماحد بالفريق يعرف منو سوّاه. ما نفترض، نحقق: من وين دخل، شوكت، وشنو غيّر. ومن هذيچ المرة صارت مراجعة المستخدمين جزء ثابت من الشغل الدوري: كل حساب لازم يكون إله صاحب معروف وسبب واضح، وكل حساب لنظام آلي يكون بأقل صلاحيات يحتاجها.
5. بعد أي تغيير كبير، تأكد إن الجدار فعلاً شغّال
مرة بعد تغيير كلمة مرور الإدارة على راوتر، فحصنا الجدار الناري ولگينا 12 قاعدة مطفّاة، بيها قواعد مهمة. القواعد كانت موجودة بالقائمة، فاللي يطالع بسرعة يحسبها شغالة. الدرس: «موجودة» مو نفس «مفعّلة». بعد أي تغيير كبير نراجع إن كل القواعد المطلوبة مفعّلة ونشوف عدّاداتها تتحرك.
6. نسخة export قبل أي تعديل
قبل ما نلمس أي إعداد، ناخذ export نصي كامل للإعدادات ونحفظه خارج الراوتر. النسخة النصية تنقرا وتنقارن، فبعد التغيير نگدر نطلّع الفرق بالضبط. وإذا صار خطأ، نعرف شنو نرجّع بدون تخمين.
- export كامل قبل التعديل.
- التعديل بخطوات صغيرة، والدخول من جلسة ثانية مفتوحة احتياطاً.
- export بعد التعديل ومقارنة الفرق.
- تسجيل التغيير: شنو، ليش، ومنو.
الخلاصة
تحصين الراوتر مو إعداد ينسوى مرة وينتسى. الإدارة من عناوين معتمدة، حظر تلقائي 24 ساعة، خدمات مطفّاة، مراجعة مستخدمين، تأكد من القواعد بعد كل تغيير، وexport قبل كل تعديل. هذي الأشياء البسيطة توقف أغلب اللي يطرق الباب كل يوم.
تحب نشوف شبكتك سوا؟
احچيلنا شنو عندك وشنو يزعجك بالشبكة. نرجعلك بملاحظات واضحة وخطة عملية، بدون التزام.
احجز استشارة