 Nova-Gamma
دروس من التعامل مع اختراق جدار ناري
لگينا 19 حساب super_admin مجهول وحساب REST API يندخل من عنوان أجنبي على جدار فرع. شنو سوّينا بالساعات الأولى، وشنو لازم يتغيّر بكل شبكة.
شنو لگينا
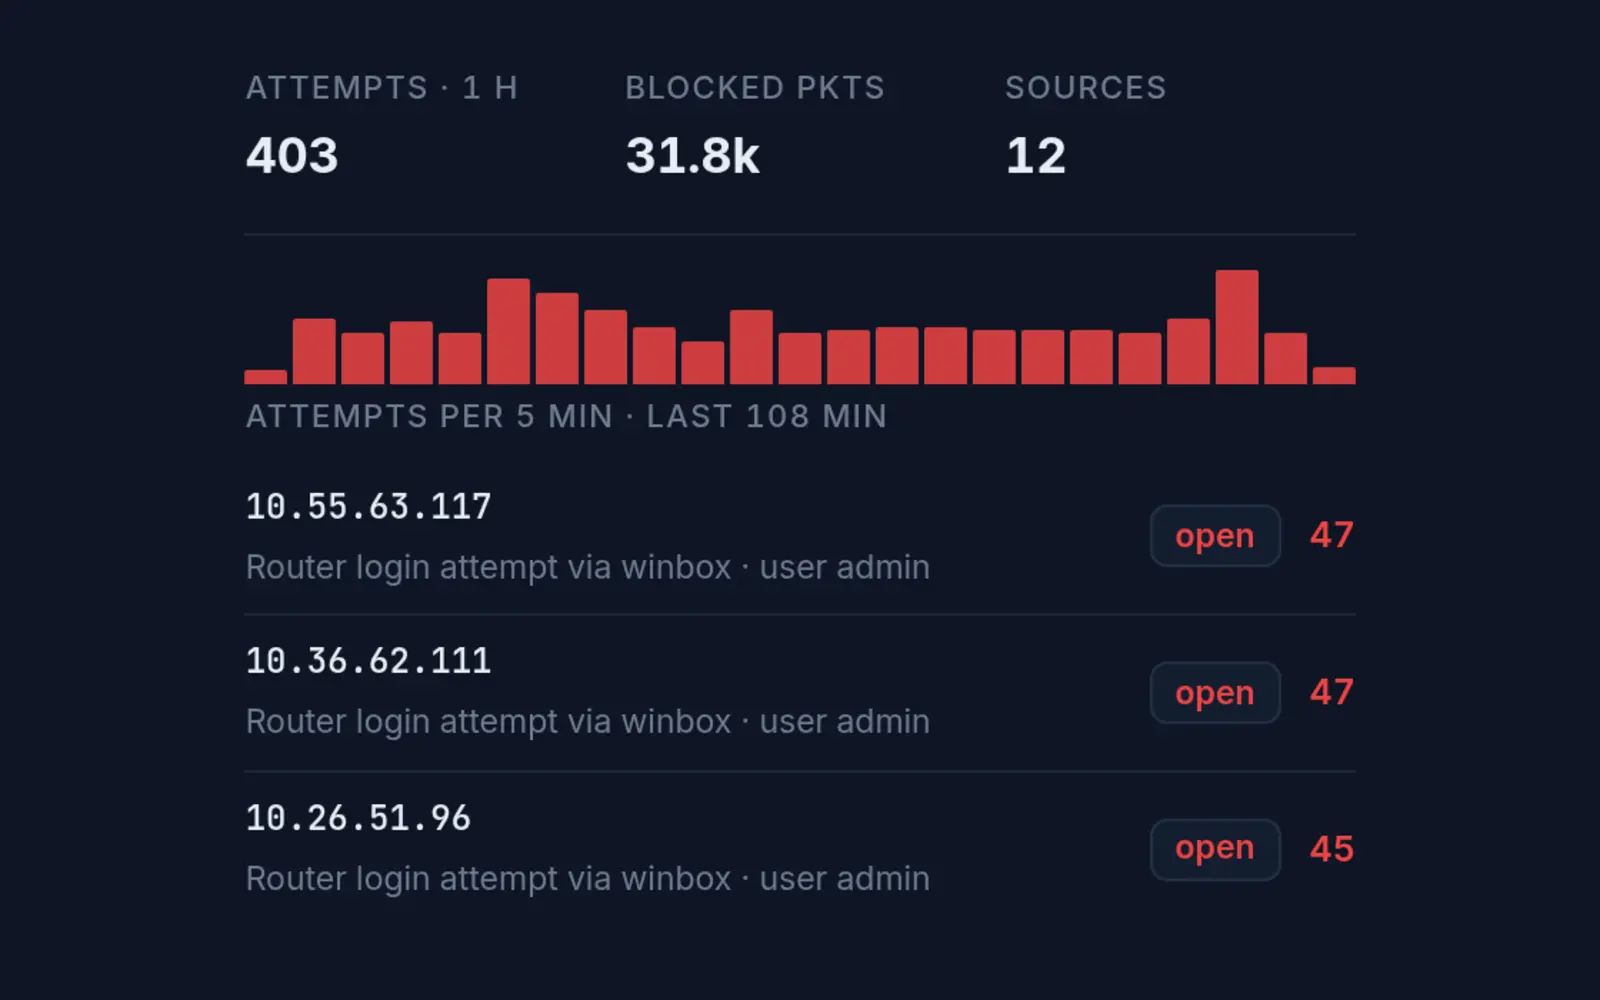
بفحص روتيني لجدار ناري بفرع شركة، فتحنا قائمة حسابات الإدارة ولگينا 19 حساب بصلاحية super_admin ماحد يعرفها، وحساب REST API إداري يندخل بيه من عنوان أجنبي. الأسماء كانت مصمّمة حتى تبين طبيعية بنظرة سريعة. يعني المهاجم كان عنده سيطرة كاملة على الجدار: يگدر يفتح منافذ، يقرا الإعدادات، ويغيّر السياسات.
الساعات الأولى
بحادثة مثل هذي الترتيب مهم. أول شي نوقف الوصول، بعدين نفهم، بعدين نصلّح:
- أخذنا نسخة كاملة من الإعدادات والسجلات قبل أي تغيير، كدليل وحتى نگدر نقارن.
- حذفنا كل الحسابات المجهولة وحساب الـAPI.
- حظرنا العنوان المصدر على الجدار.
- قفلنا واجهة الإدارة من الإنترنت.
- غيّرنا كل كلمات المرور: حسابات الإدارة، مفاتيح الأنفاق، وأي حساب مخزون على الجهاز.
مراجعة كل سياسة
المهاجم اللي عنده super_admin ما يكتفي بحساب. راجعنا كل سياسة جدار سطر بسطر: منو أضافها، شنو تفتح، ولمنو. ولگينا سياسة تكشف خدمة سطح مكتب بعيد لموظف للإنترنت، وهذا نوع الأبواب اللي يدور عليها المهاجمين. وكل شي ما إله سبب واضح تأشّر حتى ينشال أو ينحصر.
وما وقفنا عند السياسات. راجعنا مستخدمي الـVPN ومجموعاتهم، العناوين والخدمات المنشورة للخارج، إعدادات DNS والتوجيه، والمهام والسكربتات المجدولة على الجهاز. المهاجم الذكي يترك أكثر من باب، فلازم تدوّر بكل مكان يگدر يخلّي بيه طريق رجوع.
ليش صار هذا
الأسباب المعتادة لهالنوع من الاختراق: واجهة إدارة مكشوفة للإنترنت، نسخة نظام قديمة بيها ثغرة معروفة، وماحد يراجع الحسابات. أي وحدة منها كافية، ومن تجتمع يصير الاختراق مسألة وقت. المهاجم الآلي ما يميّز شركة كبيرة من صغيرة؛ يفحص كل شي.
الدروس اللي صارت قواعد عندنا
- لا تكشف الإدارة للإنترنت أبداً. الإدارة من الشبكة الداخلية أو عبر VPN بس.
- حدّد المضيفين الموثوقين لكل حساب إدارة، حتى لو انسرقت كلمة المرور ما تنفع من مكان ثاني.
- حدّث النظام بانتظام، خصوصاً من تنزل نشرة ثغرة لجهازك.
- راجع حسابات الإدارة شهرياً: كل حساب إله صاحب وسبب.
- أرسل السجلات لـsyslog خارجي، لأن المهاجم يگدر يمسح سجلات الجهاز نفسه.
- حصر دخول الـVPN بنطاقات الدولة أو مزوّدي الإنترنت اللي يستخدمها موظفينك فعلاً.
بعد الحادثة
التنظيف مو نهاية القصة. بالأسابيع اللي بعدها راقبنا سجلات الجدار عن قرب حتى نتأكد ماكو رجوع من طريق ما شفناه، وكتبنا تقرير مختصر بالترتيب الزمني: شوكت اكتشفنا، شنو لگينا، شنو سوّينا، وشنو بقى معلّق. هذا التقرير يخلّي الإدارة تفهم الخطر وتوافق على التغييرات اللي بعدها.
الخلاصة
الجدار الناري هو أهم جهاز بالشبكة، فلازم يكون أكثر جهاز محمي. إدارة مقفولة، مضيفين موثوقين، تحديثات، مراجعة شهرية، سجلات خارجية، وVPN محصور. وإذا لگيت شي غريب: احفظ الدليل، اقطع الوصول، بعدين نظّف.
تحب نشوف شبكتك سوا؟
احچيلنا شنو عندك وشنو يزعجك بالشبكة. نرجعلك بملاحظات واضحة وخطة عملية، بدون التزام.
احجز استشارة